Un incident cybernétique frappant le secteur de la mode au Royaume-Uni
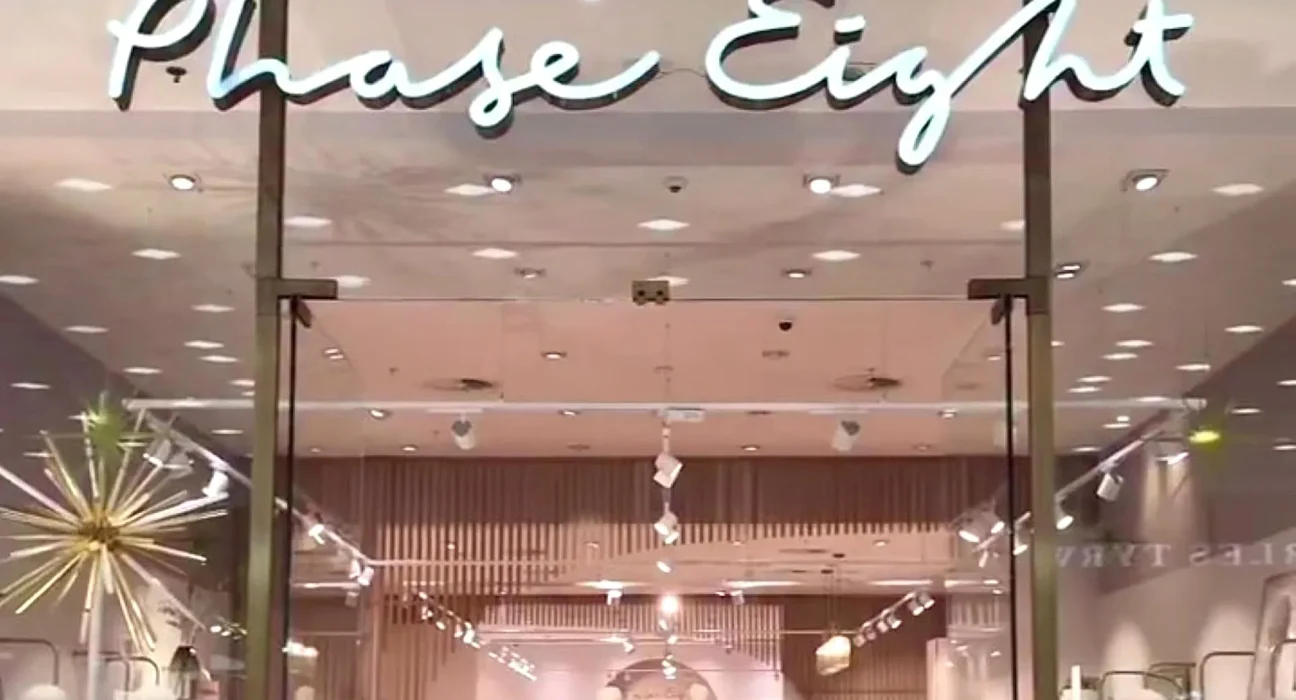
Un incident lié à la cybersécurité a récemment affecté la société responsable des marques Hobbs, Whistles et Phase Eight, impactant certaines fonctionnalités de leurs sites web au Royaume-Uni. Ce problème s’ajoute à une série croissante de violations de sécurité touchant le secteur de la vente au détail, qui pourraient compromettre les données personnelles des clients, selon le rapport de la BBC.
Détails de l’incident
TFG London, la branche britannique de The Foschini Group, a détecté une anomalie dans ses systèmes informatiques, ce qui a rendu certaines fonctionnalités en ligne des marques concernées inaccessibles. En dépit de cette situation, les magasins physiques ont continué de fonctionner normalement.
Le détaillant a indiqué à des médias que des experts en cybersécurité externes étaient mobilisés pour approfondir l’enquête. Bien que les services en ligne soient les plus touchés, il est important de noter que les grands détaillants détiennent souvent d’importants volumes de données personnelles.
Charlotte Wilson, responsable au sein de la société de cybersécurité Check Point, a décrit la tendance des attaques contre les détaillants comme étant comparable à celle des bus : on attend longtemps, puis plusieurs incidents surviennent simultanément. Ses commentaires interviennent alors qu’H&M fait également face à une enquête distincte concernant une cyberattaque attribuée à un groupe de hackers notoire.
Informations complémentaires sur l’incident
Selon une communication interne dévoilée par PA Media, TFG assure qu’aucune donnée de paiement des clients n’a été compromise. Cependant, l’entreprise continue d’évaluer si des informations sensibles concernant ses clients ont été affectées.
Bien que les données de carte de crédit semblent intactes, des informations personnelles divulguées peuvent engendrer des problèmes graves, tels que des messages d’escroquerie ou des alertes de compte suspectes. TFG a promis de contacter directement les clients potentiellement impactés.
Le secteur de la mode, en général, connaît une escroquerie accrue de la part de cybercriminels. Ces derniers ne se limitent pas à des marques spécifiques, mais ciblent un large éventail de sociétés, allant d’Adidas à Alexander McQueen, en réclamant des rançons sous la menace de divulguer des données clients. TFG a tout de même conseillé que, pour le moment, il n’est pas nécessaire que les clients modifient leurs informations de connexion.
Réactions et mesures en cours
La société TFG continue de travailler avec des spécialistes en cybersécurité pour résoudre l’incident. Des mises à jour seront fournies aux clients en fonction des développements et, si des données personnelles sont jugées compromises, des contacts directs seront établis avec les personnes concernées.
Les magasins restent ouverts pendant que l’enquête sur l’ampleur de la perturbation se poursuit, même si certaines fonctions des sites pourraient demeurer inaccessibles durant cette période. Beverley Griffiths, experte en sécurité à Bucks New University, exhorte les clients à faire preuve de vigilance et à être attentifs aux messages suspects, soulignant qu’aucune entreprise n’est à l’abri des cybermenaces.
Comment se tenir informé ?
D’autres grandes marques du secteur de la mode et de l’e-commerce ont également été critiquées pour divers motifs concernant leurs pratiques. Parmi les principales reproches :
- L’Union Européenne a accusé AliExpress d’un échec systémique à empêcher la distribution de produits illégaux.
- Des clients d’AliExpress ont rapporté que des articles à prix réduits, comme des pantalons de survêtement, n’étaient pas à la hauteur de leurs attentes.
- H&M a fait l’objet de critiques après que des consommateurs aient remarqué des tactiques incitant à des dépenses excessives dans le cadre de la mode rapide de mauvaise qualité.
Inscrivez-vous à la newsletter de TCD pour obtenir des conseils pratiques, des astuces intelligentes, et la possibilité de gagner 5 000 $ pour des rénovations domiciliaires. Pour ajuster vos préférences Google, cliquez ici.
FAQ
Quels types de données pourraient être affectés par cet incident ?
Bien que les informations de paiement semblent sécurisées, d’autres données personnelles telles que les noms, adresses, et emails des clients pourraient être compromises.
Quelles mesures puis-je prendre pour protéger mes données personnelles ?
Il est recommandé de surveiller vos comptes pour toute activité suspecte, d’utiliser des mots de passe uniques pour chaque compte, et de configurer l’authentification à deux facteurs lorsque cela est possible.
TFG a-t-elle donné des assurances sur la sécurité future ?
TFG a affirmé qu’elle mettait en place des mesures rigoureuses pour sécuriser ses systèmes et collaborait avec des experts pour renforcer ses défenses.
Que faire si je pense que mes données ont été compromises ?
Si vous pensez que vos données ont été exposées, il est important de changer vos mots de passe immédiatement et de surveiller vos comptes pour détecter toute activité non autorisée.
Comment TFG prévoit-elle communiquer les changements aux clients ?
TFG a promis de tenir les clients informés des développements via des mises à jour, et contactera directement ceux dont les données auraient été compromises.