<p class="wp-block-paragraph pw-incontent-excluded article-paragraph skip">Les réfrigérateurs à grande échelle en Europe sont une fois de plus la cible de cybercriminels, ayant réussi à causer des dégâts dans plusieurs établissements, dont le dernier en date a eu des conséquences inquiétantes.</p>

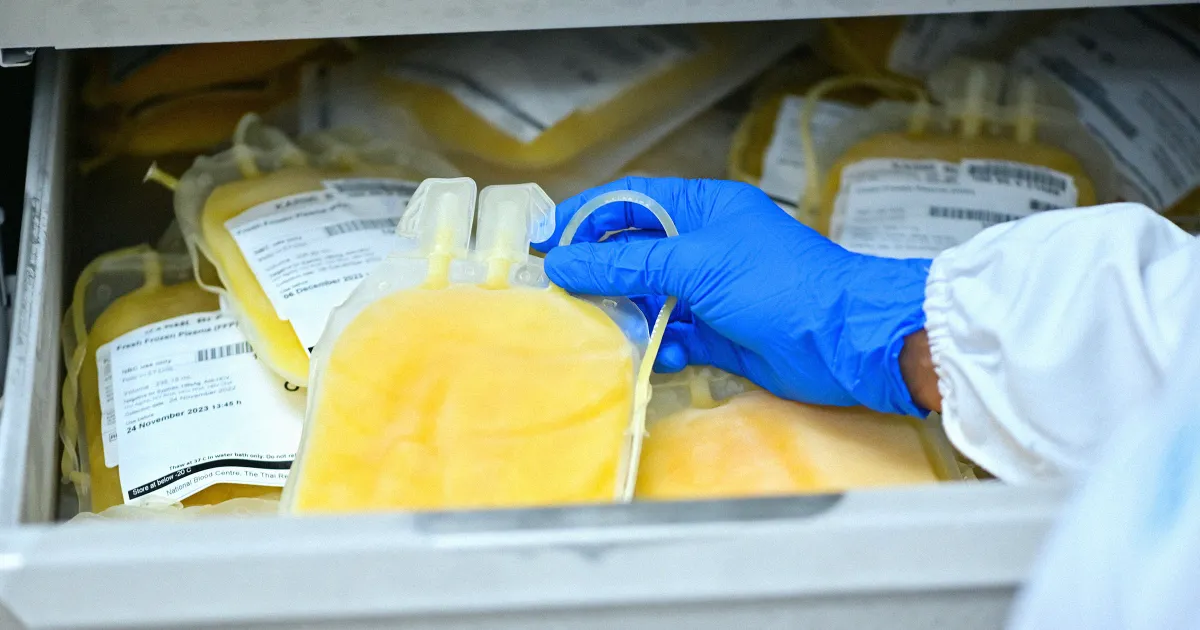
<p class="wp-block-paragraph article-paragraph skip">Le **Groupement Français de Sang (EFS)** a annoncé que trois de ses unités de stockage à froid, qui contiennent du sang, ont été **piratées**. Cette attaque a permis aux hackers de **modifier les températures** et de faire fondre les seuils de congélation jusqu’à des niveaux « excessivement élevés », selon un communiqué du EFS <a href="https://www.cnbc.com/2026/11/04/blood-bank-fridges-cyberattacks.html" rel="noreferrer" target="_blank">traduite de l'original par <em>CNBC</em></a>.</p>

<p class="wp-block-paragraph article-paragraph skip">Cette attaque visait **Coolword**, le fournisseur de systèmes de réfrigération, et l’EFS a été touché en tant que dommage collatéral, mettant en péril l'approvisionnement de produits sanguins vitaux.</p>

<p class="wp-block-paragraph article-paragraph skip">Selon l’EFS, « ces unités de stockage à froid, présentes sur les sites de préparation et de distribution, sont cruciales pour conserver les produits sanguins avant leur envoi vers les établissements de santé, ainsi que pour les échantillons destinés aux biobanques de l’EFS ».</p>

<p class="wp-block-paragraph article-paragraph skip">L’incident s’est produit le même jour qu’une autre <a href="https://www.reuters.com/business/healthcare-pharmaceuticals/several-french-blood-banks-hit-by-cyberattack-nov-2-health-ministry-says-2026-11-04/" rel="noreferrer" target="_blank">attaque contre des supermarchés européens</a>, qui a endommagé des denrées alimentaires alors que les hackers avaient réglé les thermostats à des températures atteignant 50 degrés Celsius.</p>

<p class="wp-block-paragraph article-paragraph skip">Bien que **aucun échantillon sanguin** n'ait été perdu, la situation a été critique. Le système de surveillance de la banque de sang a réagi rapidement, permettant de contrôler ou même d'éteindre l'équipement compromis avant que la chaleur ne puisse endommager les réserves de sang. Les échantillons ont ensuite été déplacés vers d’autres installations de façon rapide, d’après <em>CNBC</em>.</p>

<p class="wp-block-paragraph article-paragraph skip">Le ministère français de la santé a déclaré que « la situation est désormais maîtrisée et elle est étroitement surveillée, » <a href="https://www.reuters.com/business/healthcare-pharmaceuticals/several-french-blood-banks-hit-by-cyberattack-nov-2-health-ministry-says-2026-11-04/" rel="noreferrer" target="_blank">selon <em>Reuters</em></a>. « La sécurité des stocks de sang a été préservée grâce aux systèmes de surveillance et d’alarme des installations, ainsi qu'aux mesures préventives mises en œuvre sans délai. »</p>

<p class="wp-block-paragraph article-paragraph skip">Cet incident à la banque de sang survient seulement deux semaines après qu'un groupe de hackers ait pris le contrôle des systèmes de réfrigération de **nombreux supermarchés** en France et dans d'autres parties de l’Europe. Plusieurs chaînes alimentaires majeures, dont **Carrefour**, ont été touchées, avec 80 de leurs sites affectés. Les hackers avaient réglé les thermostats à une température extrême de 50 degrés Celsius. Dans de nombreux cas, cette manipulation a été découverte trop tard, entraînant la perte de millions d'euros de produits alimentaires, certains lieux ayant même subi des incendies.</p>

<p class="wp-block-paragraph article-paragraph skip">Cette brèche de sécurité est liée à une **vulnérabilité** dans le logiciel du contrôleur de réfrigération fourni par **Danfoss**. Certains des réfrigérateurs concernés lors de la nouvelle vague de piratages de supermarchés ce lundi utilisaient également ce même logiciel. Les auteurs de toutes ces attaques demeurent inconnus, mais les similarités soulèveront des suspicions de connexion entre ces incidents.</p>

<p class="wp-block-paragraph article-paragraph skip"><strong>À lire sur la cybersécurité :</strong> <em>Il s'avère que le piratage de 6 milliards de dollars de Binance a eu lieu parce que ses employés codent sans réflexion.</em></p>
FAQ
Quelles sont les conséquences possibles des attaques sur les systèmes de réfrigération des banques de sang ?
Les conséquences peuvent inclure la dégradation des produits sanguins, ce qui peut compromettre la sécurité des transfusions et la disponibilité des soins médicaux urgents.
Comment les établissements de santé peuvent-ils se protéger contre de telles cyberattaques ?
Les établissements doivent adopter des systèmes de sécurité avancés, réaliser des audits réguliers de sécurité, former leur personnel aux bonnes pratiques et avoir des plans de réponse aux incidents bien définis.
Quelle est la responsabilité légale des organisations en cas de fuite de données ?
Il existe des lois sur la protection des données qui obligent les organisations à informer les parties concernées en cas de violation, ainsi qu’à déployer des mesures pour éviter des incidents similaires à l’avenir.
Y a-t-il eu des antécédents d’attaques similaires en Europe ?
Oui, plusieurs pays européens ont été touchés par des cyberattaques ciblant des infrastructures critiques, notamment des systèmes de santé, des supermarchés et des chaînes de distribution.
Comment fonctionne le système de surveillance des unités de stockage à froid ?
Ces systèmes surveillent en continu la température et les conditions d’environnement des réfrigérateurs et alertent immédiatement le personnel en cas de dérèglement pour permettre une intervention rapide.